Un fallo crítico en Apache permite tomar el servidor
Si tu web corre en Apache con HTTP/2 activado, quizá tengas poco margen. Ya hay versión corregida y conviene no dejarla para la semana que viene.
 Redacción
2 min de lectura
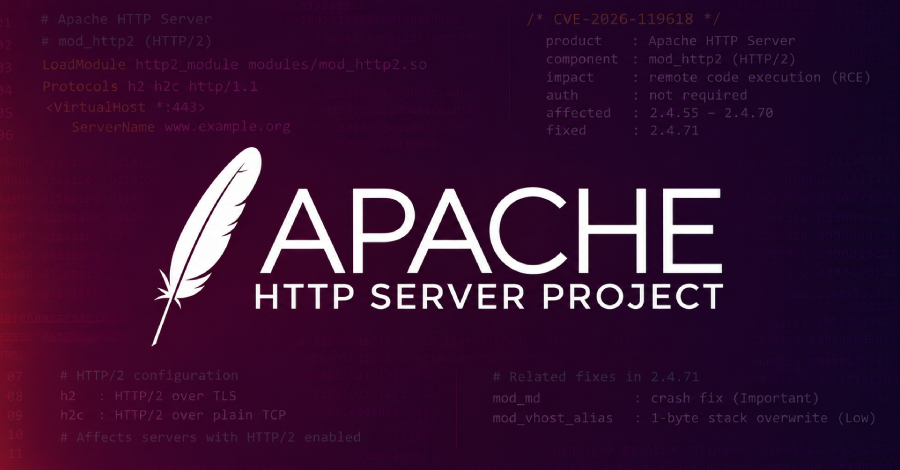
Apache HTTP Server, uno de los servidores web más usados del mundo, tiene un fallo crítico en su módulo de HTTP/2, mod_http2, que puede permitir a un atacante remoto ejecutar código en el servidor. Así lo cuenta The Hacker News, que lo describe en su titular como explotable por atacantes sin autenticar. El fallo está registrado como CVE-2026-119618.
A quién afecta
Según The Hacker News, el fallo afecta a las versiones de Apache de la 2.4.55 a la 2.4.70. Red Hat, que distribuye el servidor como parte de Red Hat Enterprise Linux, precisa que solo están afectados los servidores que tienen HTTP/2 activado.
Eso deja fuera las instalaciones que sirven solo HTTP/1.1, pero HTTP/2 está muy extendido en webs actuales, así que el número de máquinas expuestas puede ser alto. Quien tenga Apache en un VPS, en un servidor doméstico o en la infraestructura de su organización tiene que comprobar dos cosas: qué versión está ejecutando y si tiene el módulo de HTTP/2 cargado y en uso.
Qué hacer
La corrección está en Apache 2.4.71, publicada ayer, miércoles 11 de noviembre, según The Hacker News. La recomendación es clara: actualizar cuanto antes. Quien use el Apache que empaqueta su distribución de Linux tendrá que estar atento a las actualizaciones de seguridad que publique cada una.
Como, según Red Hat, el fallo solo se da con HTTP/2 activado, desactivarlo de forma temporal debería reducir la exposición mientras no se pueda actualizar, aunque las fuentes consultadas no detallan una mitigación oficial.
Lo que falta por saber
La información disponible por ahora es escasa. No consta si el fallo ya se está explotando, ni su puntuación de gravedad, ni los detalles técnicos de cómo se aprovecha. Tampoco hay todavía información sobre qué distribuciones han publicado ya paquetes corregidos. Ante un fallo de ejecución remota en algo tan expuesto como un servidor web, lo prudente es no esperar a conocer esos detalles para parchear.
Fuente: The Hacker News
Sigue leyendo
Noticia
Node.js corrige un fallo que tumba servidores HTTP/2
Basta un cliente sin credenciales para tirar un servidor, y otro fallo puede entregar a alguien respuestas ajenas. Conviene actualizar ya.
Noticia
Un ladrón de secretos se cuela en 1.800 repos de GitHub
Si tu CI guarda llaves de la nube, puede que ya no sean solo tuyas. Y recuerda lo frágil que es fiar la cadena de suministro a una sola plataforma.
Noticia
Un ataque a un proveedor expone chats con Notion AI
Pocos usuarios de Notion sabían que existía Fireworks AI. Lo que le cuentas al asistente puede pasar por terceros que nadie ve.