Un fallo en LXD deja suplantar clientes de confianza
Bastaba un certificado público, que no es secreto, para entrar como otro. Quien tenga la API de LXD expuesta a la red quizá debería revisarla hoy.
 Redacción
2 min de lectura
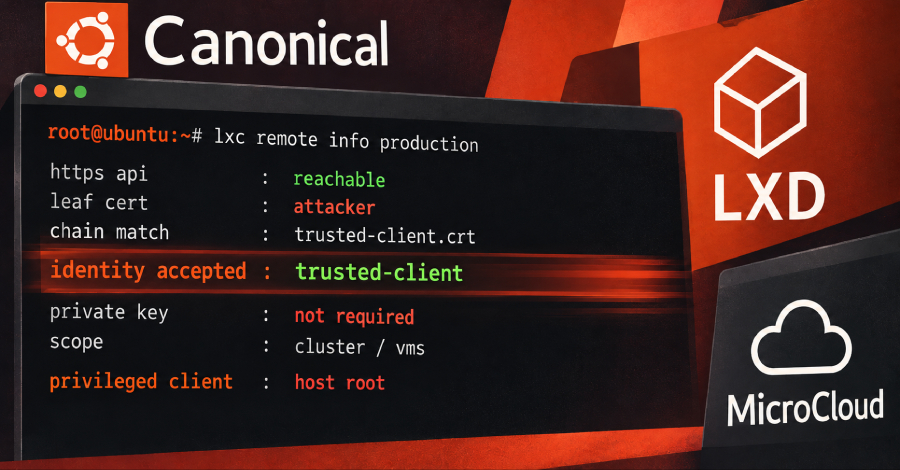
Canonical tiene un problema serio en dos de sus herramientas para montar infraestructura propia. Según The Hacker News, un fallo crítico en LXD y MicroCloud permitía a un atacante identificarse como un cliente de confianza sin tener su clave privada. El medio le atribuye la puntuación máxima de gravedad, un 10.0 en la escala CVSS.
Cómo funcionaba el ataque
Según el medio, el atacante necesitaba dos cosas:
- Llegar por la red a la API HTTPS de LXD o MicroCloud.
- Tener el certificado público del cliente de confianza al que quería suplantar.
El segundo requisito es casi un trámite. Un certificado público, como su nombre indica, no está pensado para guardarse en secreto. La seguridad de este tipo de autenticación descansa en la clave privada, y este fallo permitía saltársela.
Una vez dentro, siempre según The Hacker News, el atacante actuaba como ese cliente, con acceso al clúster y a sus máquinas virtuales. Lo que pudiera hacer a partir de ahí dependería de los permisos de la cuenta suplantada.
Qué hacer mientras tanto
El material disponible no detalla qué versiones están afectadas ni cuáles corrigen el fallo. Quien use LXD o MicroCloud debería consultar los avisos de seguridad de Canonical y actualizar en cuanto haya una versión corregida para su instalación.
El ataque exige alcanzar la API por la red. Por eso, limitar quién puede conectarse a ella reduce el riesgo: no exponerla a internet y restringir el acceso con el cortafuegos o tras una VPN. Es una buena práctica en cualquier caso, porque una API de gestión de máquinas virtuales abierta al mundo es mucho riesgo para muy poca comodidad.
Lo que falta por saber
Con la información publicada hasta ahora quedan varias preguntas abiertas:
- El identificador CVE del fallo.
- Las versiones exactas afectadas y las corregidas.
- Si se ha explotado ya.
La pieza se actualizará cuando haya más datos.
Fuente: The Hacker News
Redacción
2 min de lectura
Sigue leyendo
Noticia
Atacantes con IA entran en Chainalysis
Quien ayuda a policías y gobiernos a rastrear criptomonedas ha visto entrar intrusos con agentes de IA. Quizá sea un anticipo de lo que viene.
Noticia
Más copyright contra la IA, más poder para las grandes
La receta que parece justa contra las tecnológicas podría regalarles un foso y dejar fuera a investigadores, periodistas y creadores pequeños.
Noticia
Un enlace de ChatGPT bastaba para leer tus chats
Lo que le cuentas a un chatbot en la nube puede estar a un clic de dejar de ser privado. Quizá sea buen momento para mirar lo que funciona en local.