
Atacan casi 3.000 servidores Linux con su propio escudo
Las actualizaciones automáticas protegen hasta que alguien se hace con el canal. Quizá toque repensar cuánto se confía en ellas a ciegas.
 Redacción
3 min de lectura
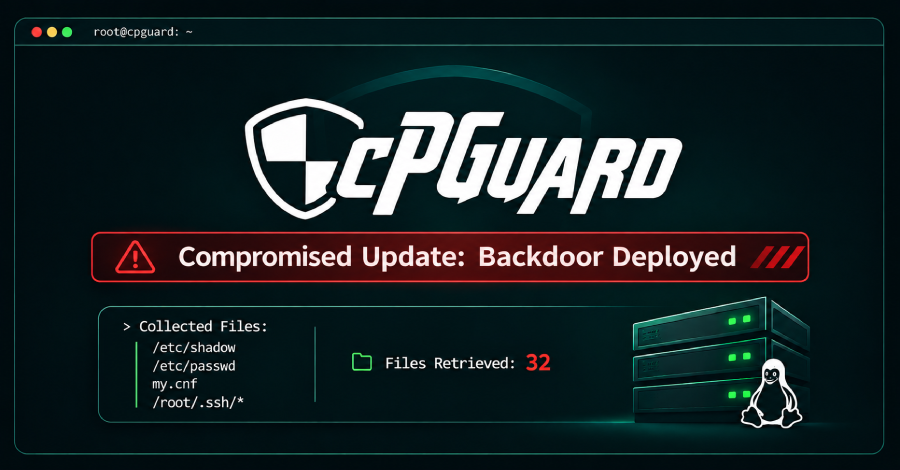
Quien instala una suite de seguridad en su servidor espera que le cierre puertas, no que se las abra. Eso es justo lo que ha pasado con cPGuard, una herramienta de protección para servidores web Linux. Unos atacantes se hicieron con su sistema de actualizaciones y lo usaron para colar una puerta trasera y un script que robaba datos sensibles de las máquinas de sus clientes.
Según OpsShield, la empresa que desarrolla cPGuard, el incidente ha afectado a 2.946 servidores. Además, un portavoz reconoció a BleepingComputer que también se copió la base de datos de su sistema de facturación.
Qué ha pasado
cPGuard ofrece análisis de malware, cortafuegos y protección frente a ataques. Según BleepingComputer, es habitual entre empresas de alojamiento y administradores que trabajan con paneles como cPanel, DirectAdmin o Plesk, y Namecheap la ofrece en sus VPS y servidores dedicados.
El ataque empezó el 2 de noviembre a las 02:06 UTC. «Un atacante no identificado usó credenciales comprometidas para obtener acceso no autorizado a la infraestructura de distribución de actualizaciones de OpsShield (CDN)», explica la compañía en su aviso. Con ese acceso distribuyó un script malicioso a través del canal oficial de actualizaciones de cPGuard. Sigue sin saberse cómo consiguió esas credenciales.
Los servidores que se actualizaron durante ese intervalo recibieron un script que, según BleepingComputer, iba a por la configuración de root de la base de datos (MariaDB o MySQL) y por los archivos de autorización SSH y de hosts conocidos de root. The Hacker News añade que también recogía hashes de contraseñas. Las versiones afectadas, según el aviso recogido por BleepingComputer, van de la 5.88.12 a la 5.88.19.
El atacante subió lo robado al servidor de licencias de OpsShield a través de una cuenta comprometida y después lo descargó desde ahí. La empresa no ha determinado qué se llevó exactamente de cada servidor, pero su investigación indica que el atacante recuperó 32 archivos de cada cliente.
OpsShield asegura que detectó el ataque y cortó la distribución en menos de 12 horas. También señala, sin poder confirmarlo, que algunos servidores quizá no llegaron a recibir ni ejecutar el script, porque las comprobaciones de actualizaciones se hacen a intervalos concretos.
Qué hacer si usas cPGuard
Las recomendaciones de OpsShield son estas:
- Actualizar todos los servidores con cPGuard a la versión 5.88.25 o posterior. Según la empresa, eso elimina la puerta trasera y los archivos que dejó preparados el atacante.
- Restablecer las contraseñas.
- Rotar las credenciales de bases de datos, los secretos de servicios en la nube y las claves SSH.
Actualizar no basta. Las credenciales robadas siguen sirviendo hasta que se invalidan, y la compañía insiste en hacerlo cuanto antes. Como precaución adicional, OpsShield publicará otra actualización que borrará las claves de acceso de soporte que hubiera instalado anteriormente.
La paradoja de confiar en el guardián
No es la primera vez que un canal de actualizaciones legítimo acaba repartiendo malware, y el caso de cPGuard tiene un punto especialmente incómodo. Una herramienta de seguridad necesita permisos amplios y se actualiza sola para reaccionar rápido ante amenazas. Esas mismas virtudes la convierten en el vehículo perfecto cuando cae quien controla las actualizaciones.
La empresa dice que está bloqueando todos los accesos, reconstruyendo los sistemas afectados y preparando un anuncio público. Mientras llega, quien administre un servidor con cPGuard debería darlo por comprometido hasta haber actualizado y rotado todas sus credenciales.
Fuentes: The Hacker News, BleepingComputer
Sigue leyendo
Noticia
Android parchea un fallo que no necesita ni un toque
El arreglo ya existe, pero llegará al móvil cuando lo decidan el fabricante y la operadora. Hasta entonces, millones de teléfonos pueden seguir expuestos.
Noticia
Fedora 45 ya está aquí y retira dos plugins de VPN
Quien se conecte a la VPN del trabajo con vpnc o fortisslvpn debería revisarlo antes de actualizar: podría quedarse sin acceso.
Noticia
Un bootkit burla Secure Boot en Windows parcheados
Tener todos los parches no bastaba: faltaba un paso manual que Microsoft apenas explica. Puede haber muchos más equipos expuestos sin saberlo.