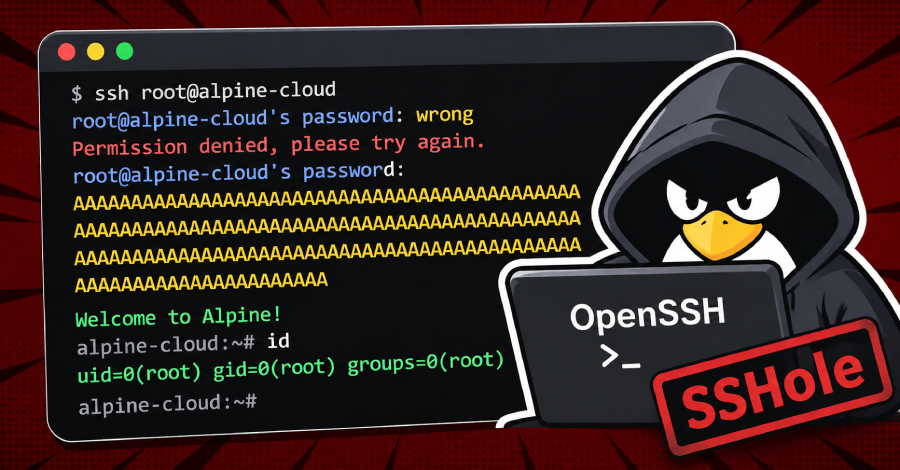
Atacantes ya explotan el fallo SSHole de OpenSSH
Un atacante ya ha logrado root en un señuelo, según The Hacker News. Esperar al lunes para parchear puede salir caro.
 Redacción
2 min de lectura
Seguimiento de El fallo de OpenSSH en Alpine ya tiene parche, publicada el 6 de noviembre.
Seguimiento de «El fallo de OpenSSH en Alpine ya tiene parche», publicada el 6 de noviembre.
Lo que se temía ya está ocurriendo. Según The Hacker News, que cita a la empresa Previdian, hay atacantes intentando explotar SSHole, el fallo de OpenSSH que permite iniciar sesión en cuentas sin contraseña definida. El titular del medio va más allá: los ataques empezaron a las pocas horas de publicarse los detalles y uno de ellos ha conseguido acceso como root en un honeypot, un sistema señuelo preparado precisamente para observar a quien intenta colarse.
Por ahora no se conocen más detalles. El material disponible no precisa cuántos intentos se han registrado, desde dónde llegan ni qué sistema imitaba el señuelo comprometido.
Qué es SSHole, en dos líneas
El fallo, registrado como CVE-2026-123158 con una puntuación CVSS de 8,1, afecta a sistemas Linux que ejecutan OpenSSH sobre la biblioteca musl y con PAM desactivado, como Alpine. Como contamos en la pieza anterior, basta una contraseña cualquiera de entre 257 y 1.024 caracteres y una sola conexión para entrar en cuentas que deberían aceptar solo claves, incluida root, siempre que la autenticación por contraseña esté activada y haya al menos otra cuenta local con un hash SHA-256 o SHA-512.
Qué hacer ya
Si gestionas un Alpine o cualquier sistema con musl expuesto a internet, no conviene esperar al lunes:
- Actualiza OpenSSH. Según SecurityWeek, la corrección llega con la versión 10.6p2. Las versiones antiguas de Alpine, de la 3.16 a la 3.20, ya no reciben actualizaciones regulares, así que quien siga en ellas tiene más motivos para moverse.
- Desactiva el acceso por contraseña. El ataque solo funciona si sshd acepta contraseñas, así que dejar únicamente el acceso por clave (PasswordAuthentication no en la configuración de sshd) cierra esta vía mientras llega el parche.
- Revisa los registros. Un intento con una contraseña de cientos de caracteres no es un despiste de nadie.
OpenWrt, Buildroot y Yocto también aparecían entre los entornos señalados por el investigador que describió el problema, así que routers y dispositivos embebidos con SSH abierto merecen la misma revisión.
El caso confirma lo que advertía el propio equipo de OpenSSH al justificar la publicación urgente: con agentes capaces de redescubrir fallos en horas, el margen entre el aviso y el ataque se ha reducido casi a nada.
Fuente: The Hacker News
Sigue leyendo
Noticia
Node.js corrige un fallo que tumba servidores HTTP/2
Basta un cliente sin credenciales para tirar un servidor, y otro fallo puede entregar a alguien respuestas ajenas. Conviene actualizar ya.
Noticia
Un ladrón de secretos se cuela en 1.800 repos de GitHub
Si tu CI guarda llaves de la nube, puede que ya no sean solo tuyas. Y recuerda lo frágil que es fiar la cadena de suministro a una sola plataforma.
Noticia
Un fallo crítico en Apache permite tomar el servidor
Si tu web corre en Apache con HTTP/2 activado, quizá tengas poco margen. Ya hay versión corregida y conviene no dejarla para la semana que viene.