
Un script de analítica abrió la puerta a espiar móviles
Bastaba con entrar en una web para que un móvil sin actualizar soltara cookies, contraseñas y chats. Cualquier script ajeno puede ser la próxima puerta.
 Redacción
3 min de lectura
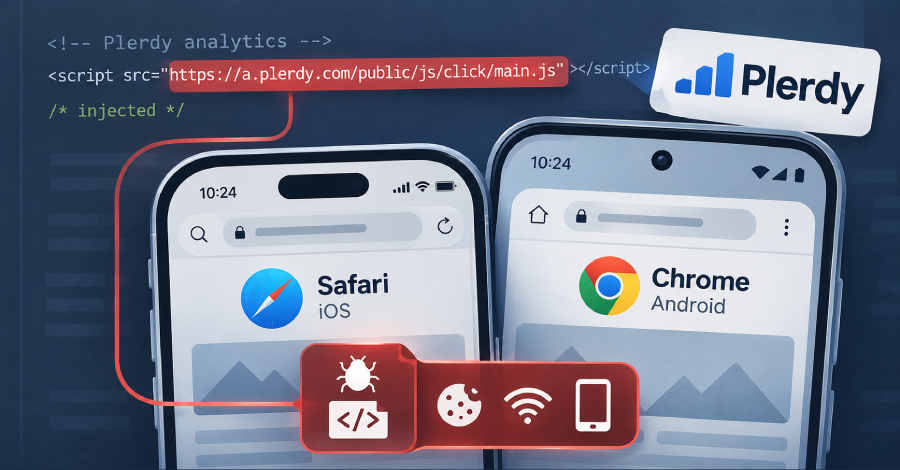
Si un iPhone o un Android sin actualizar entraba en la página equivocada, no hacía falta tocar nada más. Investigadores de la empresa de seguridad Sekoia han documentado una campaña a gran escala que infectaba móviles con solo visitar webs comprometidas o suplantadas. La atribuyen con una confianza «moderada a alta» a APT29, también conocido como Midnight Blizzard, un grupo que Ars Technica vincula al Servicio de Inteligencia Exterior ruso.
Lo más llamativo es una de las vías de entrada. Según BleepingComputer, los atacantes comprometieron Plerdy, un servicio ucraniano de analítica web, y modificaron su rastreador SEO, un script que cargaban miles de webs, sobre todo en Ucrania. El código manipulado estuvo sirviéndose entre el 27 de agosto y el 3 de septiembre.
Tres caminos y un mismo código
Según Sekoia, la campaña usó tres vectores, y en todos ellos el JavaScript inyectado era el mismo:
- Webs legítimas comprometidas, entre ellas las de una productora de gas ucraniana, una asociación del sector químico de Estados Unidos y un sitio búlgaro relacionado con el ejército.
- Dominios que imitaban a otros. america250[.]holiday hacía de proxy de america250.org, la web del 250.º aniversario de la independencia estadounidense, y theowo[.]club suplantaba al hotel de lujo Raffles London at The OWO. Ambos mostraban el contenido real con el código malicioso añadido.
- La cadena de suministro, es decir, el script de Plerdy.
Según BleepingComputer, hubo webs afectadas en Estados Unidos, Ucrania, la República Checa y Bulgaria. El hotel londinense no se eligió al azar, explica Ars Technica: está muy cerca del Ministerio de Defensa británico y de Downing Street, e informaciones públicas sitúan allí a Volodímir Zelenski durante una visita el 14 de octubre. Sekoia cree que el objetivo podían ser delegaciones diplomáticas e invitados de alto nivel, a quienes se atraería con campañas de phishing dirigidas.
Qué se llevaban
El script empezaba por identificar el navegador y el dispositivo del visitante. Con esa información, el servidor de mando y control enviaba la cadena de exploits adecuada, sin que el usuario tuviera que hacer nada. Según los datos de Sekoia que recoge BleepingComputer:
- En iOS 16.7 se robaban las cookies guardadas en Safari.
- En iOS 18.5 se extraían las bases de datos de WhatsApp y Telegram, las credenciales del llavero, la ubicación y las fotos.
- En Chrome para Android, de la versión 139 a la 145 salvo la 143, una herramienta llamada AndroSnitch recogía cookies, datos de inicio de sesión, historial y las contraseñas wifi guardadas.
Una de las cadenas de iOS es DarkSword. Ars Technica recuerda que investigadores de Google ya vieron este kit en manos de clientes de PARS Defense, una empresa turca de vigilancia comercial, y de al menos otros dos actores. Es el mercado de los exploits funcionando a pleno rendimiento: lo que vende un proveedor acaba en manos de varios.
Qué hay que hacer
Todas las vulnerabilidades eran de las llamadas n-day: ya estaban corregidas y el ataque solo funcionaba con versiones antiguas del sistema o del navegador. Según BleepingComputer, Apple y Google han parcheado todos los fallos usados en la campaña, y Apple ha llevado los arreglos también a versiones antiguas de iOS. La recomendación es instalar las últimas actualizaciones de seguridad disponibles.
Sekoia añade que ninguna de las cargas maliciosas se quedaba en el dispositivo: un reinicio cortaba la actividad hasta la siguiente visita a una web comprometida. Eso sí, lo robado antes del reinicio ya estaría en manos de los atacantes.
El caso de Plerdy deja otra lección para quien gestiona una web. Cada script de terceros que se carga en una página hereda la confianza de sus visitantes, y si ese tercero cae, caen todos los que lo usan. La analítica, que muchas webs añaden casi por inercia, puede convertirse así en la vía de entrada del atacante.
Fuentes: The Hacker News, BleepingComputer, Ars Technica
Sigue leyendo
Noticia
Xen deja que una máquina virtual espíe a sus vecinas
Si tu servidor es una máquina virtual, comparte hierro con desconocidos. Con Xen sin parchear, uno de ellos podría leer y tocar tu memoria.
Noticia
Un fallo en APT deja colar paquetes en Debian y Ubuntu
La firma de los paquetes es la gran garantía de APT, y este fallo la esquiva. Quien descargue por HTTP sin parchear puede acabar regalando root.
Noticia
Apple revisará lo que compartas por enlace en iCloud
Apple no aclara qué entiende por contenido dañino, pero se reserva borrarlo, cerrar cuentas y acudir a la policía. Tu nube puede dejar de ser solo tuya.