
Xen deja que una máquina virtual espíe a sus vecinas
Si tu servidor es una máquina virtual, comparte hierro con desconocidos. Con Xen sin parchear, uno de ellos podría leer y tocar tu memoria.
 Redacción
3 min de lectura
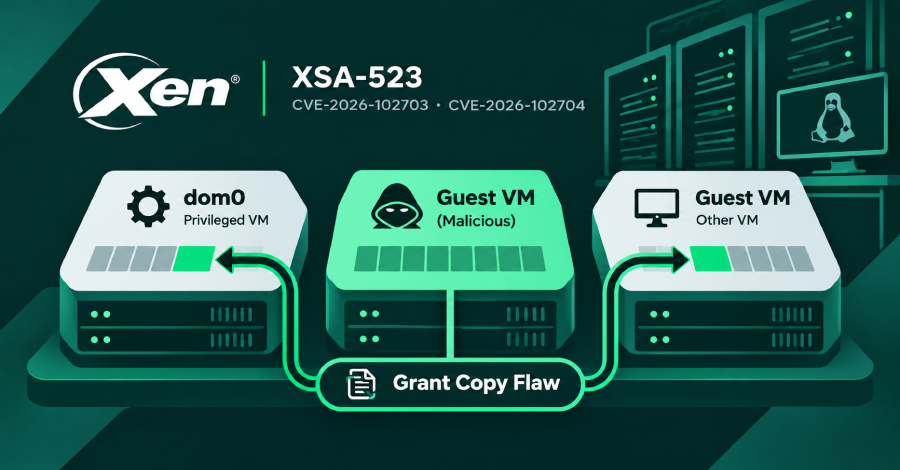
El proyecto Xen ha publicado un aviso de seguridad sobre dos fallos en su hipervisor que permiten a una máquina virtual maliciosa leer y escribir la memoria de las demás máquinas virtuales que funcionan en el mismo servidor físico. Entre ellas está dom0, la que por defecto tiene todos los permisos y gestiona al resto. Según recoge The Hacker News, el aviso salió el 3 de noviembre, ya hay parches y no se conoce ninguna mitigación: la única defensa es actualizar.
El alcance en el tiempo es amplio. Según la misma fuente, son vulnerables todas las versiones de Xen desde la 4.6 en adelante.
Por qué es tan grave
Un hipervisor es la pieza de software que reparte un mismo ordenador entre varias máquinas virtuales y, sobre todo, la que garantiza que cada una se quede en su sitio. Esa separación es la promesa sobre la que se apoya buena parte del alojamiento compartido: quien contrata un servidor virtual da por hecho que lo que guarda en él no es accesible para los otros clientes que conviven en la misma máquina.
Lo que describen estos fallos rompe justo esa promesa. No se trata de que un atacante pueda tumbar a sus vecinos, sino de que pueda leer y modificar su memoria, que es donde viven claves, contraseñas, sesiones y datos en uso. Y el caso de dom0 es todavía más delicado: si una máquina invitada puede escribir en la memoria de la que administra todo el servidor, lo que está en juego ya no es una máquina concreta, sino el control del conjunto.
Qué se sabe y qué no
El material disponible es escueto. Ni la información publicada por The Hacker News ni el resumen del aviso detallan los identificadores de los fallos, en qué configuraciones o arquitecturas se pueden explotar ni si hay constancia de que alguien los esté aprovechando ya. Tampoco se conoce qué proveedores de alojamiento o nube usan versiones afectadas ni cuándo habrán terminado de actualizar.
Lo que sí está claro es la parte práctica: no hay atajos. Al no existir mitigación conocida, no basta con cambiar una opción de configuración mientras llega el arreglo; hay que aplicar los parches.
Qué hacer
- Si administras tus propios servidores con Xen, revisa el aviso del proyecto y actualiza cuanto antes.
- Si alquilas un servidor virtual, pregunta a tu proveedor si usa Xen y si ya ha parcheado. Desde dentro de la máquina virtual no se puede corregir un fallo del hipervisor: depende de quien gestiona el hierro.
- Si en esa máquina hay secretos importantes, como claves privadas o credenciales, conviene valorar si cambiarlos una vez el proveedor confirme que ha actualizado.
El episodio recuerda algo que la comodidad de la nube tiende a hacer olvidar: un servidor virtual no es un ordenador propio, sino un trozo de uno ajeno. La separación entre clientes es software, y el software falla. Cuanto más se concentra la infraestructura en pocas manos y pocas tecnologías, más gente queda expuesta cuando esa capa se resquebraja.
Fuente: The Hacker News
Sigue leyendo
Noticia
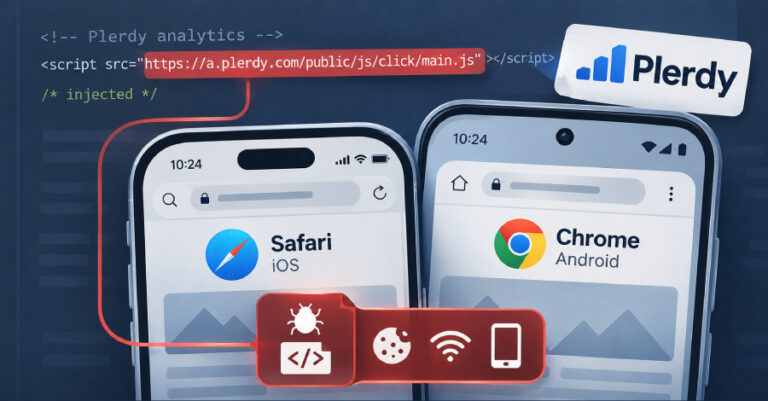
Un script de analítica abrió la puerta a espiar móviles
Bastaba con entrar en una web para que un móvil sin actualizar soltara cookies, contraseñas y chats. Cualquier script ajeno puede ser la próxima puerta.
Noticia
Un fallo en APT deja colar paquetes en Debian y Ubuntu
La firma de los paquetes es la gran garantía de APT, y este fallo la esquiva. Quien descargue por HTTP sin parchear puede acabar regalando root.
Noticia
Apple revisará lo que compartas por enlace en iCloud
Apple no aclara qué entiende por contenido dañino, pero se reserva borrarlo, cerrar cuentas y acudir a la policía. Tu nube puede dejar de ser solo tuya.