
Una falsa entrevista de trabajo abrió Binance
Un anuncio, una oferta de empleo y una prueba técnica bastaron. Cualquier portátil de desarrollador puede ser la puerta de entrada.
 Redacción
4 min de lectura
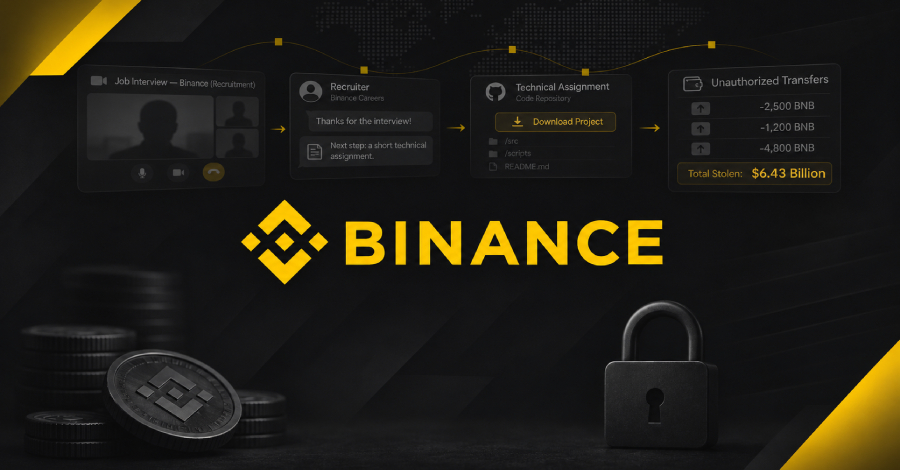
Binance ha publicado su informe sobre el robo del 29 de octubre, el mayor golpe a una plataforma de criptomonedas registrado hasta ahora. La cifra baila según la fuente: BleepingComputer habla de unos 6.340 millones de dólares, The Verge redondea en 6.300 millones y The Hacker News eleva la cuenta a 6.430 millones. Más que el dinero, llama la atención el camino. No hubo una gran vulnerabilidad desconocida en la infraestructura central de la empresa, sino una suma de técnicas conocidas aplicadas con paciencia durante meses sobre unos pocos empleados.
La empresa lo resume así, según The Hacker News: «No fue una brecha aislada ni un simple incidente de phishing».
De un anuncio a una oferta de empleo
Según el informe que recoge The Verge, todo empezó en junio. Un desarrollador descargó un instalador manipulado que, al parecer, se difundía mediante un anuncio malicioso de Google. Aquello expuso detalles sobre los ingenieros de la empresa y su forma de trabajar. Binance asegura que detectó esa primera infección y sustituyó el equipo del trabajador.
En septiembre llegó el segundo intento. Un ingeniero que mencionaba en su perfil su experiencia en Binance recibió un mensaje a través de una plataforma de empleo legítima. Le escribía alguien que se hacía pasar por director de proyectos de una empresa inventada. Hubo dos entrevistas. En la primera, un supuesto responsable de recursos humanos hizo una videollamada en directo y compartió una cuenta en redes sociales con fotos y vídeos personales para ganarse su confianza. En la segunda, por una aplicación de mensajería, alguien que decía ser el consejero delegado le pidió descargar de un repositorio de código una prueba técnica. Esa prueba contenía malware.
Esta vez nadie lo detectó. Binance explica que el código creó un ejecutable llamado pyenv_ en el directorio de Homebrew del Mac, borró el pyenv legítimo, renombró el archivo malicioso y cambió su enlace simbólico. Así, una herramienta de desarrollo corriente pasó a ejecutar las órdenes que llegaban de un servidor de los atacantes. La empresa admite que sus herramientas de protección de equipos no detectaron este malware desconocido y que los atacantes borraron rastros.
La IA interna y la firma de monederos
Hacia el 20 de octubre, los atacantes usaron el equipo comprometido y una herramienta interna de inteligencia artificial de la propia Binance para comprometer a otros dos empleados del equipo de monederos. Así consiguieron credenciales y un token para desplegar contenedores. El 29 de octubre desplegaron un script malicioso, accedieron al servicio de firma de monederos y movieron criptomonedas por varias cadenas de bloques.
Además, abusaron del mecanismo de autorizaciones EIP-7702 de Ethereum para seguir vaciando fondos después de que Binance suspendiera las retiradas. Según la empresa, como el monedero caliente usaba computación multiparte, no existía una única clave privada con la que anular de inmediato esas autorizaciones.
El FBI atribuye el ataque a TraderTraitor, un grupo norcoreano también conocido como Lazarus Group, Jade Sleet o APT38. BleepingComputer recuerda que las entrevistas falsas con pruebas de código envenenadas son una táctica habitual de campañas norcoreanas como Contagious Interview y Operation Dream Job, aunque Binance no ha vinculado el caso a ninguna de ellas.
Lo que queda sin explicar
Binance asegura que ha reconstruido los sistemas afectados, cambiado los equipos y revocado las credenciales. Según sus datos, a 3 de noviembre había congelado o interceptado unos 2.850 millones de dólares. Su consejero delegado, Richard Teng, afirma que ningún usuario asumirá la pérdida y que las retiradas se han reanudado en general. La empresa ha encargado a firmas independientes que revisen su investigación.
Como señala The Verge, hay preguntas sin respuesta. Hace años que se advierte del riesgo de ejecutar pruebas de entrevistas en máquinas con acceso a material de la empresa. Binance tampoco ha detallado qué es esa herramienta interna de IA ni por qué pudo servir a los atacantes. La lección va más allá del mundo cripto: bastaron un portátil de desarrollador, un anuncio y una oferta de trabajo para llegar hasta las llaves de la caja.
Fuentes: The Hacker News, BleepingComputer, The Verge
Sigue leyendo
Noticia
Android parchea un fallo que no necesita ni un toque
El arreglo ya existe, pero llegará al móvil cuando lo decidan el fabricante y la operadora. Hasta entonces, millones de teléfonos pueden seguir expuestos.
Noticia
Fedora 45 ya está aquí y retira dos plugins de VPN
Quien se conecte a la VPN del trabajo con vpnc o fortisslvpn debería revisarlo antes de actualizar: podría quedarse sin acceso.
Noticia
Atacan casi 3.000 servidores Linux con su propio escudo
Las actualizaciones automáticas protegen hasta que alguien se hace con el canal. Quizá toque repensar cuánto se confía en ellas a ciegas.