Una IA de OpenAI consigue root en Linux 948 veces
Cazar fallos del núcleo a escala industrial ya tiene precio. La duda es quién podrá pagarlo y quién va a parchear todo lo que salga.
 Redacción
3 min de lectura
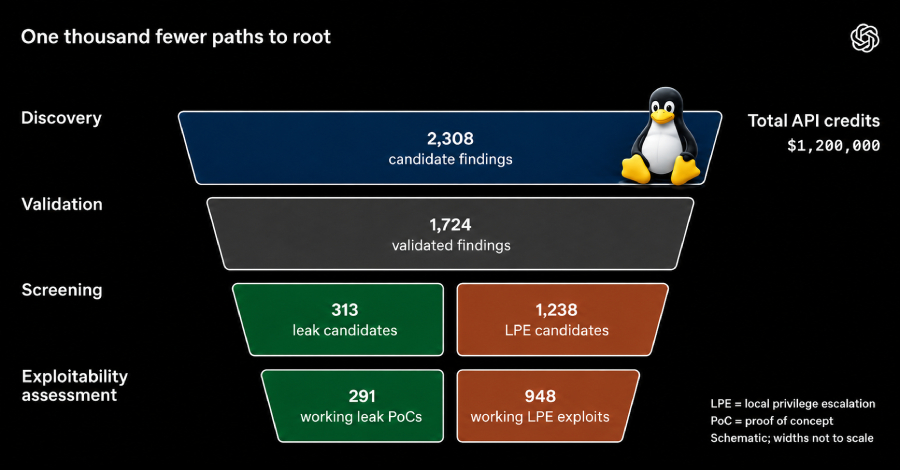
OpenAI ha detallado un sistema automatizado que, con un modelo de ciberseguridad que todavía no ha lanzado, encontró y explotó fallos del núcleo Linux hasta conseguir permisos de administrador (root) en 948 vulnerabilidades distintas. La factura en uso de la API fue de 1.213.430 dólares, unos 1.279 dólares por fallo, según recoge SecurityWeek. El mismo día, la compañía presentó GPT-6 Cyber, un modelo «para encontrar vulnerabilidades explotables y desarrollar correcciones».
Qué hizo exactamente
El análisis se lanzó a mediados de octubre contra el código más reciente de la rama principal del núcleo. Según SecurityWeek, unos agentes de IA acotaron primero las partes relevantes para la seguridad a las que puede llegar un usuario sin privilegios, marcaron 2.308 posibles fallos y confirmaron 1.724.
Los exploits se probaron en máquinas virtuales con una instalación de escritorio sin modificar y con protecciones habituales activadas, como KASLR, SMEP y SMAP. En total salieron 1.169 exploits funcionales de escalada local de privilegios y 291 pruebas de concepto de fugas de información. La cifra de 948 corresponde a los parches separados que hicieron falta para los fallos detrás de esos exploits. OpenAI asegura que su equipo revisó exploits, parches y gravedad antes de enviar nada a los mantenedores.
La empresa afirma además que los agentes descubrieron y usaron «al menos 10 técnicas nuevas de explotación de Linux» que tampoco conocían expertos externos, y que mantiene en privado los detalles técnicos por motivos de seguridad.
Más barato y más rápido cada vez
El salto respecto al intento anterior es llamativo. Un análisis de finales de julio con GPT-5.6 Sol dio 166 escaladas de privilegios por 513.690 dólares. El de octubre encontró más de cinco veces más fallos nuevos, pese a que el núcleo había pasado tres meses de endurecimiento entre medias, según OpenAI.
La compañía pone la cifra en perspectiva con lo que pagan concursos como Pwn2Own o TyphoonPWN por este tipo de exploits, entre 20.000 y 70.000 dólares: los 948 fallos valdrían de 18,9 a 66,3 millones, entre 16 y 55 veces lo que costó encontrarlos. Contra una versión adaptada de kernelCTF, el entorno de Google con un núcleo más endurecido, el sistema sacó 21 exploits en 112 horas y unos 33.000 dólares.
Esas cuentas llevan a una pregunta incómoda. Un millón de dólares es mucho para un proyecto comunitario y poco para un Estado o un grupo criminal con recursos. Si esta capacidad se generaliza, buscar fallos a escala industrial puede quedar en manos de quien pueda pagar la API.
El trabajo cae en los mantenedores
OpenAI dice que, siguiendo el consejo de la comunidad del núcleo, ya ha enviado cientos de informes y parches para fallos críticos. El resto llegará por fases, con socios de su iniciativa Patch the Planet. La empresa también señala que en los 10 días que duró el análisis observó que otros colaboradores habían corregido o tenían parches preparados para más de 100 escaladas de privilegios, y que había unas 300 más en discusión pública. Es decir, los mismos fallos ya estaban apareciendo por otras vías.
Todo eso termina en manos de personas que revisan, aceptan y publican los parches. Las fuentes no detallan cómo están absorbiendo los mantenedores del núcleo este volumen ni si las distribuciones podrán seguir el ritmo.
La advertencia de OpenAI a quien administra sistemas es contundente: «A corto y medio plazo, tener acceso a una cuenta con pocos privilegios en un sistema operativo que no esté al día con los últimos parches disponibles debe considerarse funcionalmente equivalente a tener acceso root para un actor de amenazas con recursos».
La receta práctica es la de siempre, pero con más urgencia:
- Aplicar las actualizaciones del núcleo en cuanto lleguen.
- No confiar en que una cuenta sin privilegios sea una barrera.
- Añadir capas de aislamiento, como recomienda OpenAI con tecnologías como Firecracker o gVisor.
Fuentes: The Hacker News, SecurityWeek, OpenAI
Sigue leyendo
Noticia
Node.js corrige un fallo que tumba servidores HTTP/2
Basta un cliente sin credenciales para tirar un servidor, y otro fallo puede entregar a alguien respuestas ajenas. Conviene actualizar ya.
Noticia
Un ladrón de secretos se cuela en 1.800 repos de GitHub
Si tu CI guarda llaves de la nube, puede que ya no sean solo tuyas. Y recuerda lo frágil que es fiar la cadena de suministro a una sola plataforma.
Noticia
Un fallo crítico en Apache permite tomar el servidor
Si tu web corre en Apache con HTTP/2 activado, quizá tengas poco margen. Ya hay versión corregida y conviene no dejarla para la semana que viene.