Un fallo en iOS deja leer los archivos de otras apps
Frases semilla y contraseñas del iPhone quedan al alcance de cualquier app maliciosa, y por ahora solo queda esperar a que Apple mueva ficha.
 Redacción
2 min de lectura
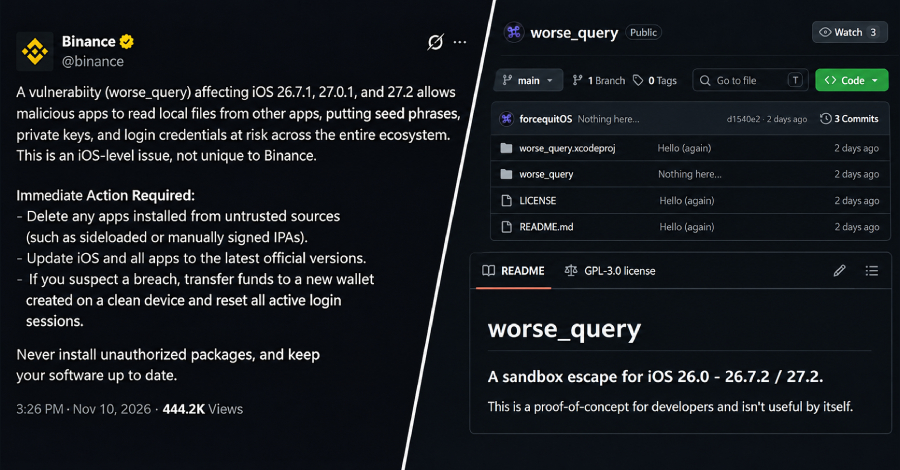
Una aplicación instalada en un iPhone con iOS 26 o iOS 27 puede salirse de su caja de arena (sandbox) y leer los archivos de otras apps. Según The Hacker News, el fallo se ha publicado en GitHub y las actualizaciones de iOS 26 y 27 que Apple distribuyó ayer no incluyen ninguna corrección para él.
Qué se sabe
La técnica se llama worse_query y la publicó el domingo un investigador que firma como forcequit. Rompe una de las garantías básicas de iOS: cada app solo ve sus propios datos.
Binance, la plataforma de criptomonedas, ha alertado hoy de que esto pone en riesgo de quedar expuestos a apps maliciosas:
- frases semilla de monederos de criptomonedas,
- claves privadas,
- credenciales de inicio de sesión.
Que el código sea público es lo que corre más prisa: cualquiera puede estudiarlo y meterlo en una app. El riesgo, eso sí, depende de tener instalada una aplicación que lo aproveche.
Qué falta por saber
Con la información disponible no se puede confirmar si el fallo ya se está explotando contra usuarios reales. Tampoco consta una respuesta pública de Apple ni una fecha para el parche. Apple no ha detallado si las versiones anteriores a iOS 26 están afectadas.
Qué hacer mientras tanto
Como el ataque necesita una app instalada en el teléfono, conviene extremar la cautela con lo que se instala. Es mejor evitar aplicaciones poco conocidas o de desarrolladores dudosos hasta que llegue la corrección. También conviene instalar la actualización de seguridad en cuanto Apple la publique.
Quien guarde en el iPhone frases semilla o claves con valor real puede plantearse moverlas a un dispositivo que no dependa de iOS, como un monedero físico, mientras el fallo siga abierto.
Esperar a Apple
El caso deja a la vista una debilidad del modelo cerrado. La seguridad del iPhone descansa en que Apple controla el sistema de punta a punta, así que cuando esa barrera falla nadie más puede arreglarla. El usuario solo puede esperar el parche y, entretanto, reducir lo que tiene en juego.
Fuente: The Hacker News
Sigue leyendo
Noticia
Chrome parchea un fallo que ya se está explotando
Es el octavo agujero de día cero del año en Chrome. Cuando tanta gente navega con el mismo motor, cada fallo así puede ser un problema de todos.
Noticia
Android se está cerrando, avisa la FSFE
Si instalar una app de fuera de la tienda oficial exige identidad verificada y esperas, el móvil quizá deje de ser del todo de quien lo usa.
Noticia
El Supremo de EE. UU. tumba la demanda contra Cisco
Quien construya el aparato de vigilancia de un régimen puede quedar fuera del alcance de sus víctimas en los tribunales de Estados Unidos.